
Linux · Internet
Wireshark
Wireshark ist ein Netzwerkprotokollanalysator zur Untersuchung gespeicherter Paketaufzeichnungen, aber diese Version unterstützt keine Live-Aufzeichnungen.
- Lizenz
- GPL-2.0
- Aktuelle Version
- 4.6.9 (20. September 2026)
- Entwickler
- The Wireshark developer community
- Installationen
- 4,623 (Flathub, 30 Tage)
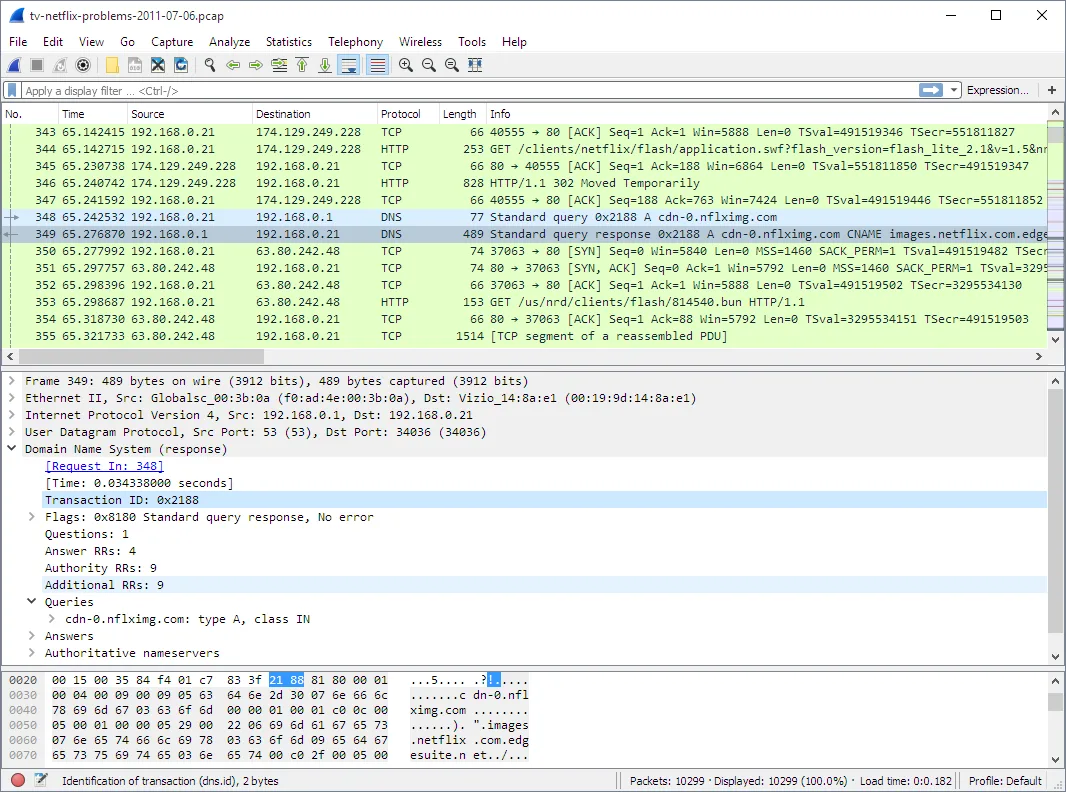
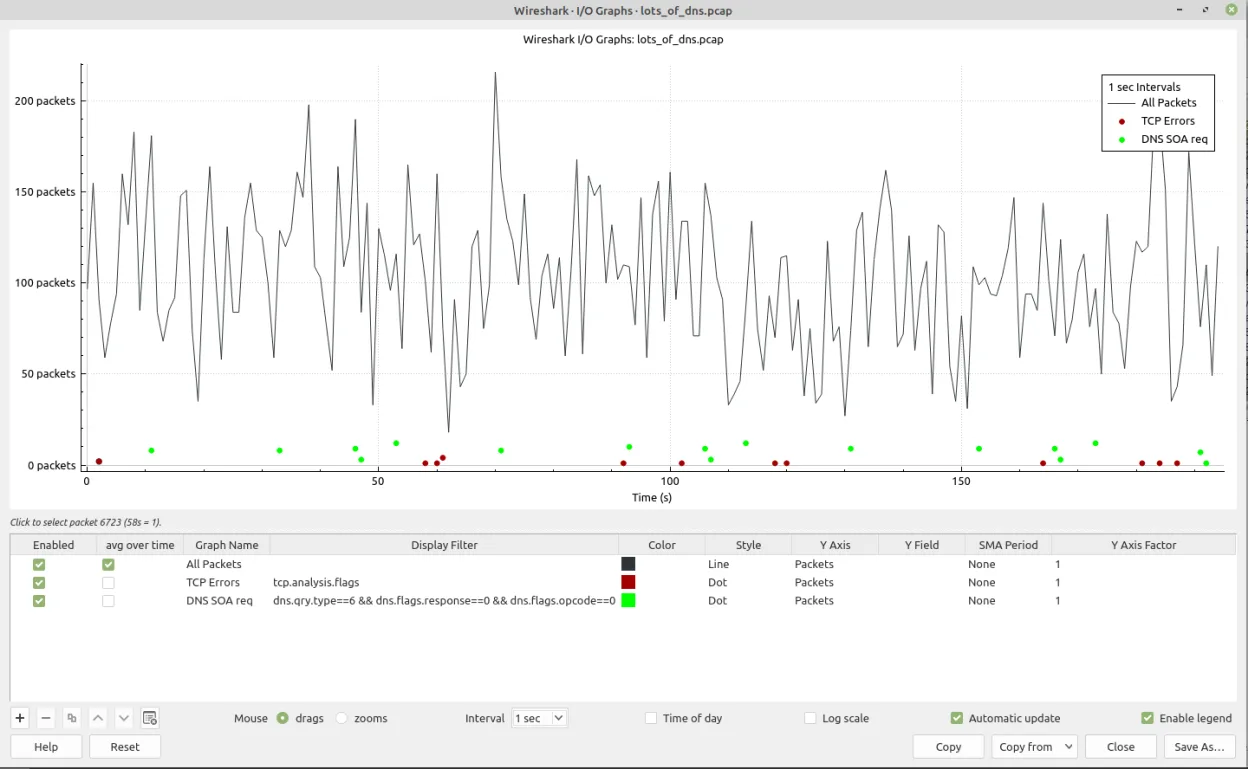
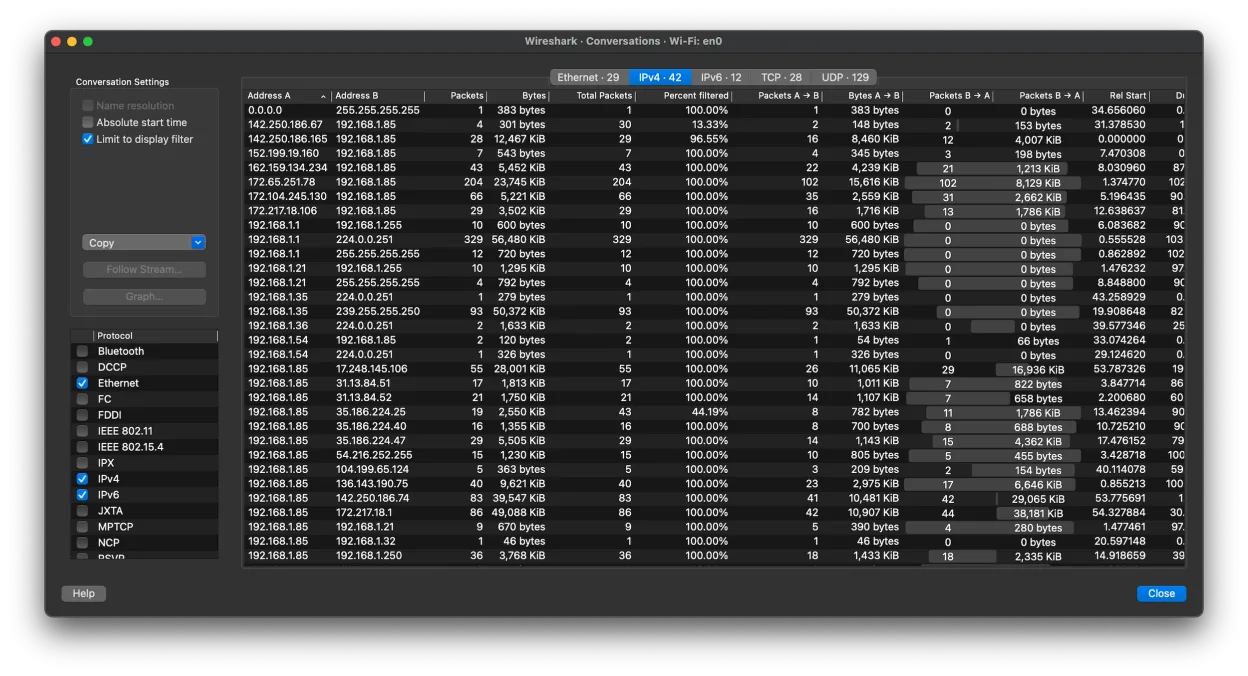
Was ist Wireshark?
Wireshark ist ein ausgereiftes und weit verbreitetes Werkzeug zur Analyse von Netzwerkverkehr anhand gespeicherter Aufzeichnungsdateien. Ursprünglich 1998 als Ethereal veröffentlicht, wurde es 2006 in Wireshark umbenannt und ist seitdem zum de-facto-Standard für die Protokollanalyse geworden. Es wird aktiv gepflegt und von Netzwerktechnikern, Sicherheitsexperten und Entwicklern vertraut.
Diese Version aus Flathub dient ausschließlich der Anzeige und Analyse bereits vorhandener Aufzeichnungsdateien – Live-Aufzeichnungen von Netzwerkverkehr sind aufgrund von Sandbox-Beschränkungen nicht möglich. Sie eignet sich ideal für Nutzer, die bereits über .pcap- oder .pcapng-Dateien verfügen und tiefgehende Analysefunktionen benötigen, beispielsweise um TCP-Streams neu zusammenzusetzen oder übertragene Dateien zu extrahieren.
Im Vergleich zu Microsoft Teams erfüllt Wireshark einen völlig anderen Zweck und ist kein Kommunikationswerkzeug. Der Vergleich scheint eine Fehlklassifizierung zu sein. Wireshark wirkt technisch und komplex mit einer steilen Lernkurve, ganz im Gegensatz zur benutzerfreundlichen und auf Echtzeit-Zusammenarbeit ausgelegten Oberfläche von Teams.
Ideal für: Analyse gespeicherter Netzwerkverkehr für Fehlersuche, Sicherheitsanalysen oder Lernzwecke.
Wichtige Funktionen von Wireshark
- Untersuchung von Netzwerkverkehr anhand gespeicherter Aufzeichnungsdateien
- Unterstützung von .pcap, .pcapng und Dutzenden weiterer Formate
- Tiefgehende Dekodierung von Tausenden von Protokollen
- Leistungsstarke Filterfunktion zur Eingrenzung des Datenverkehrs
- Neuzusammenstellung von TCP-Streams und Extraktion von Dateiinhalten
- Wiedergabe von RTP-Audio aus aufgezeichneten VoIP-Anrufen
- Plattformübergreifend mit konsistenter Oberfläche unter Linux
- Umfangreiche Dokumentation und Unterstützung durch die Community
Vorteile
- Unübertroffene Tiefe bei der Protokollanalyse
- Stabil und kontinuierlich über 20 Jahre weiterentwickelt
- Umfangreiche Filter- und Suchfunktionen
- Kann komplette Dateiübertragungen und Sitzungen rekonstruieren
- Umfangreiche Unterstützung für Plugins und Dissectoren
Nachteile
- Diese Flathub-Version kann keinen Live-Verkehr aufzeichnen
- Hoher Ressourcenverbrauch bei großen Aufzeichnungsdateien
- Steile Lernkurve für Einsteiger
- Die Oberfläche wirkt veraltet im Vergleich zu modernen Anwendungen
Wireshark unter Linux installieren
flatpak install flathub org.wireshark.Wiresharksudo zypper install wireTipps für Windows-Umsteiger
Wenn Sie von Microsoft Teams kommen, erwarten Sie eine völlig andere Erfahrung – Wireshark dient nicht der Kommunikation. Öffnen Sie stattdessen .pcap-Dateien über File > Open. Nutzen Sie Anzeigefilter wie 'http' oder 'ip.addr == x.x.x.x', um den Datenverkehr einzuschränken. Erlernen Sie frühzeitig grundlegende Filter; Ctrl+L dient dem Import von Dateien, und durch Rechtsklick auf ein Paket erhalten Sie die Option 'Follow TCP Stream'.
Neueste Versionen
- 4.6.9 —
- 4.6.8 —
- 4.6.7 —
- 4.6.6 —
Wireshark: häufige Fragen
Kann diese Version von Wireshark Live-Netzwerkverkehr aufzeichnen?
Nein, die Flathub-Version läuft in einer Sandbox und kann keinen Live-Verkehr aufzeichnen. Verwenden Sie das paketnative Programm Ihrer Distribution oder führen Sie es mit den entsprechenden Berechtigungen aus, um Aufzeichnungsfunktionen zu nutzen.
Welche Dateiformate unterstützt Wireshark?
Es liest .pcap, .pcapng, .cap, .dmp und viele andere Aufzeichnungsformate. Die meisten Netzwerktools erzeugen kompatible Dateien.
Wie extrahiere ich über HTTP übertragene Dateien in Wireshark?
Klicken Sie mit der rechten Maustaste auf einen TCP-Stream, wählen Sie 'Follow' > 'HTTP' und suchen Sie nach Dateiübertragungen. Sie können Objekte über das Menü unter 'File' > 'Export Objects' exportieren.
Ist Wireshark sicher in der Anwendung unter Linux?
Ja, allerdings erfordert die Aufzeichnung von Netzwerkverkehr erhöhte Rechte. Die Flathub-Version umgeht dieses Problem, indem sie die Aufzeichnungsfunktion deaktiviert – verwenden Sie das native Paket, wenn Sie die volle Funktionalität benötigen.
Aktualisiert am