
Linux · Internet
Wireshark
Wireshark es un analizador de protocolos de red para inspeccionar capturas de paquetes guardadas, pero esta versión no incluye soporte para capturas en vivo.
- Licencia
- GPL-2.0
- Última versión
- 4.6.9 (20 de septiembre de 2026)
- Desarrollador
- The Wireshark developer community
- Instalaciones
- 4,623 (Flathub, 30 días)
¿Qué es Wireshark?
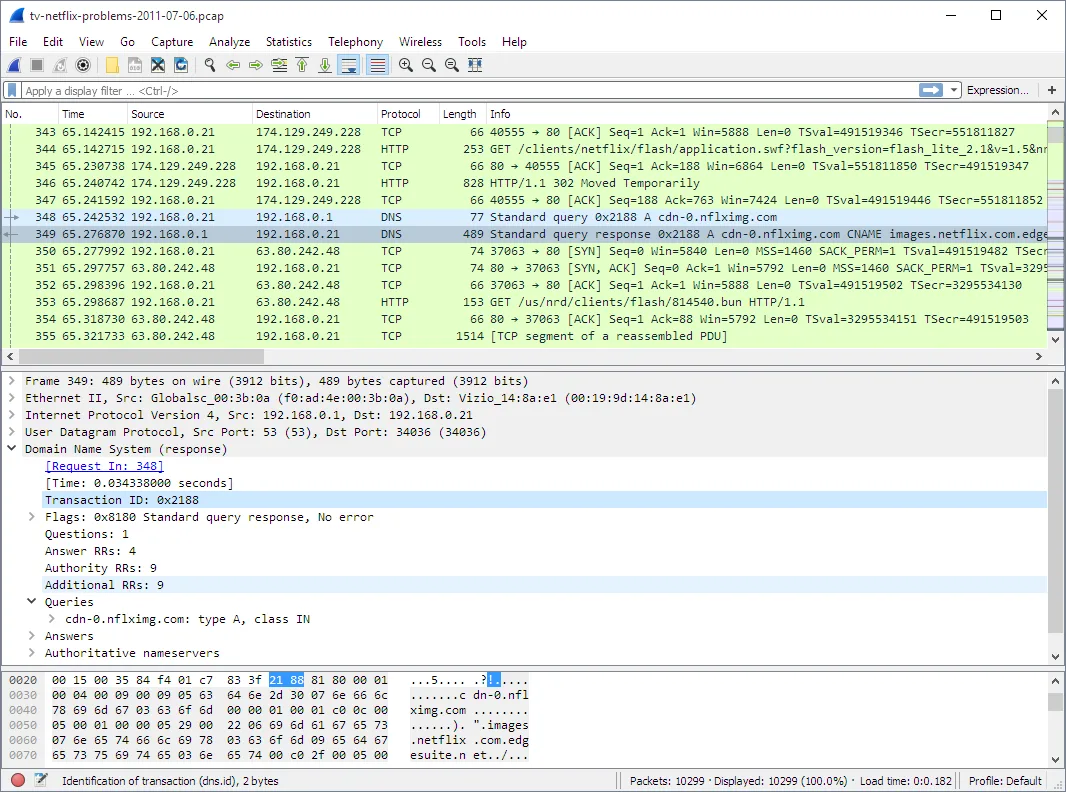
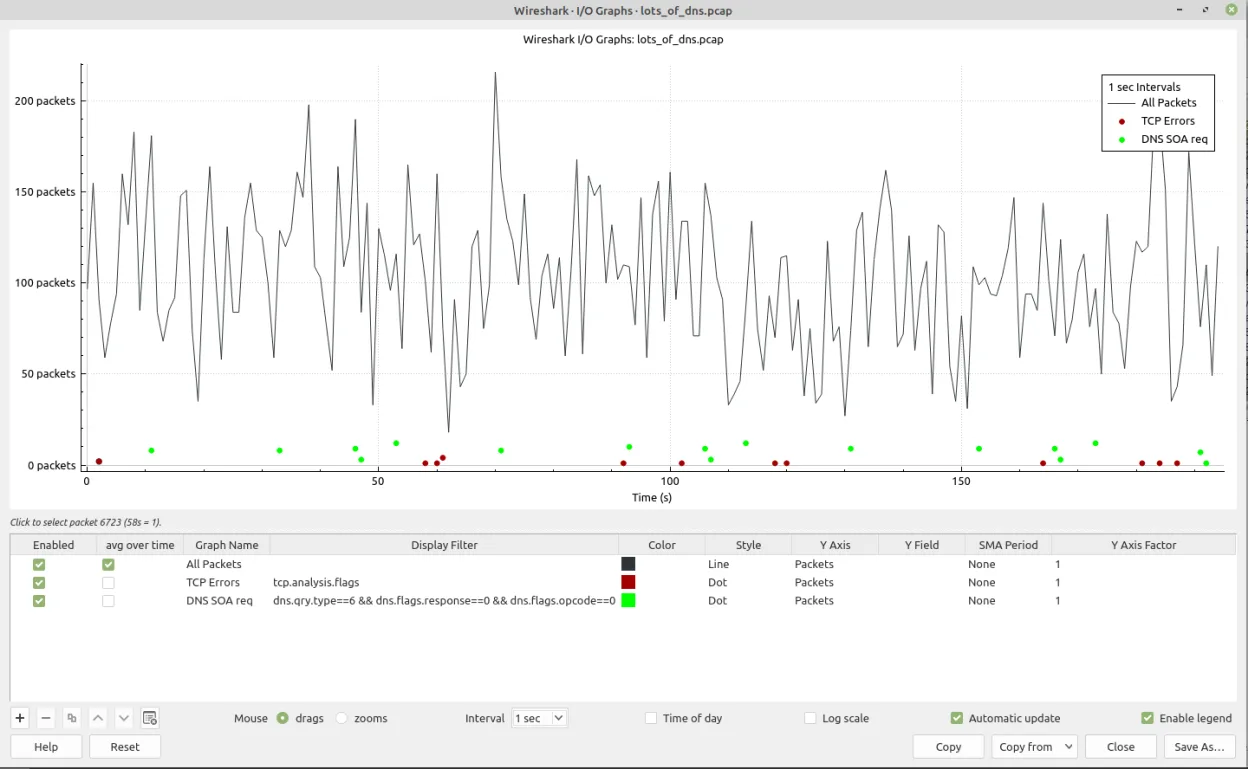
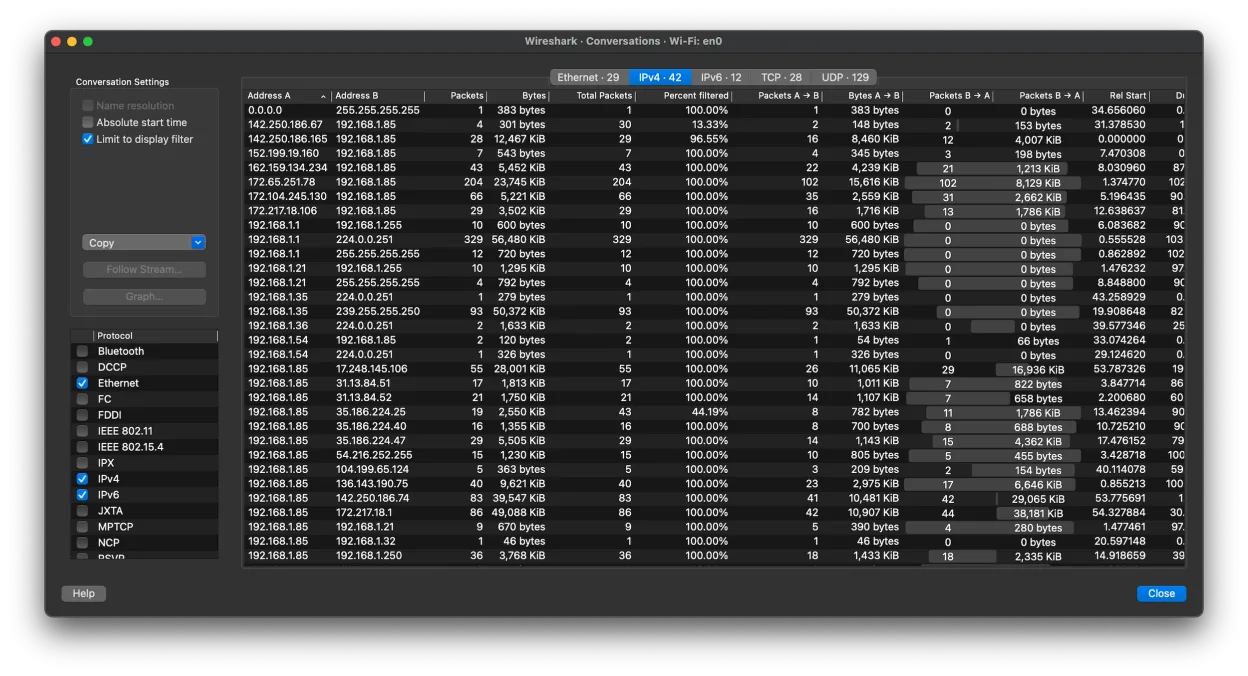
Wireshark es una herramienta madura y ampliamente utilizada para analizar tráfico de red a partir de archivos de captura guardados. Originalmente lanzada en 1998 como Ethereal, cambió de nombre en 2006 y desde entonces se ha convertido en el estándar de facto para el análisis de protocolos. Está activamente mantenida y es confiada por ingenieros de red, profesionales de seguridad y desarrolladores.
Esta versión de Flathub es únicamente para ver y analizar archivos de captura existentes; no puede realizar capturas de tráfico en tiempo real debido a restricciones del entorno sandbox. Es ideal para usuarios que ya tienen archivos .pcap o .pcapng y necesitan capacidades de inspección profunda, como reconstruir flujos TCP o extraer archivos transferidos.
En comparación con Microsoft Teams, Wireshark cumple un propósito completamente diferente y no es una herramienta de comunicación. Esta comparación parece ser un error de clasificación. Wireshark se siente técnico y complejo, con una curva de aprendizaje pronunciada, a diferencia de la interfaz amigable y orientada a la colaboración en tiempo real de Teams.
Ideal para: Analizar tráfico de red guardado con fines de solución de problemas, seguridad o aprendizaje.
Funciones clave de Wireshark
- Inspeccionar tráfico de red a partir de archivos de captura guardados
- Soporta .pcap, .pcapng y docenas de otros formatos
- Decodificación profunda de protocolos para miles de protocolos
- Lenguaje potente de filtros de visualización para reducir el tráfico
- Reensamblar flujos TCP y extraer contenidos de archivos
- Reproducir audio RTP de llamadas VoIP capturadas
- Multiplataforma con interfaz consistente en Linux
- Documentación extensa y soporte comunitario
Ventajas
- Profundidad insuperable en análisis de protocolos
- Estable y en desarrollo activo por más de 20 años
- Ricas capacidades de búsqueda y filtrado
- Puede reconstruir transferencias de archivos y sesiones completas
- Amplio soporte para complementos y dissectores
Inconvenientes
- Esta versión de Flathub no puede capturar tráfico en vivo
- Alto consumo de recursos con archivos de captura grandes
- Curva de aprendizaje pronunciada para principiantes
- La interfaz parece anticuada en comparación con aplicaciones modernas
Cómo instalar Wireshark en Linux
flatpak install flathub org.wireshark.Wiresharksudo zypper install wireConsejos para usuarios de Windows
Si vienes de Microsoft Teams, prepárate para una experiencia completamente diferente: Wireshark no sirve para comunicarte. En su lugar, abre archivos .pcap desde Archivo > Abrir. Usa filtros de visualización como 'http' o 'ip.addr == x.x.x.x' para reducir el tráfico. Aprende filtros básicos desde el principio; Ctrl+L importa archivos, y hacer clic derecho en un paquete ofrece la opción 'Follow TCP Stream'.
Versiones recientes
- 4.6.9 —
- 4.6.8 —
- 4.6.7 —
- 4.6.6 —
Wireshark: preguntas frecuentes
¿Puede esta versión de Wireshark capturar tráfico de red en vivo?
No, la versión de Flathub se ejecuta en un entorno aislado y no puede capturar tráfico en vivo. Usa el paquete nativo de tu distribución o ejecútalo con los permisos adecuados si necesitas soporte de captura.
¿Qué formatos de archivo soporta Wireshark?
Lee .pcap, .pcapng, .cap, .dmp y muchos otros formatos de captura. La mayoría de las herramientas de red generan archivos compatibles.
¿Cómo extraigo archivos transferidos por HTTP en Wireshark?
Haz clic derecho en un flujo TCP, selecciona 'Follow' > 'HTTP' y busca transferencias de archivos. Puedes exportar objetos desde el menú 'File' > 'Export Objects'.
¿Es seguro usar Wireshark en Linux?
Sí, pero capturar tráfico requiere privilegios. La versión de Flathub evita esto al deshabilitar la captura; usa el paquete nativo si necesitas toda la funcionalidad.
Actualizado el