
Linux · Internet
Wireshark
Wireshark est un analyseur de protocoles réseau utilisé pour examiner des fichiers d'analyse de paquets enregistrés, mais cette version ne prend pas en charge l'analyse en temps réel.
- Licence
- GPL-2.0
- Dernière version
- 4.6.9 (20 septembre 2026)
- Développeur
- The Wireshark developer community
- Installations
- 4,623 (Flathub, 30 jours)
Qu’est-ce que Wireshark ?
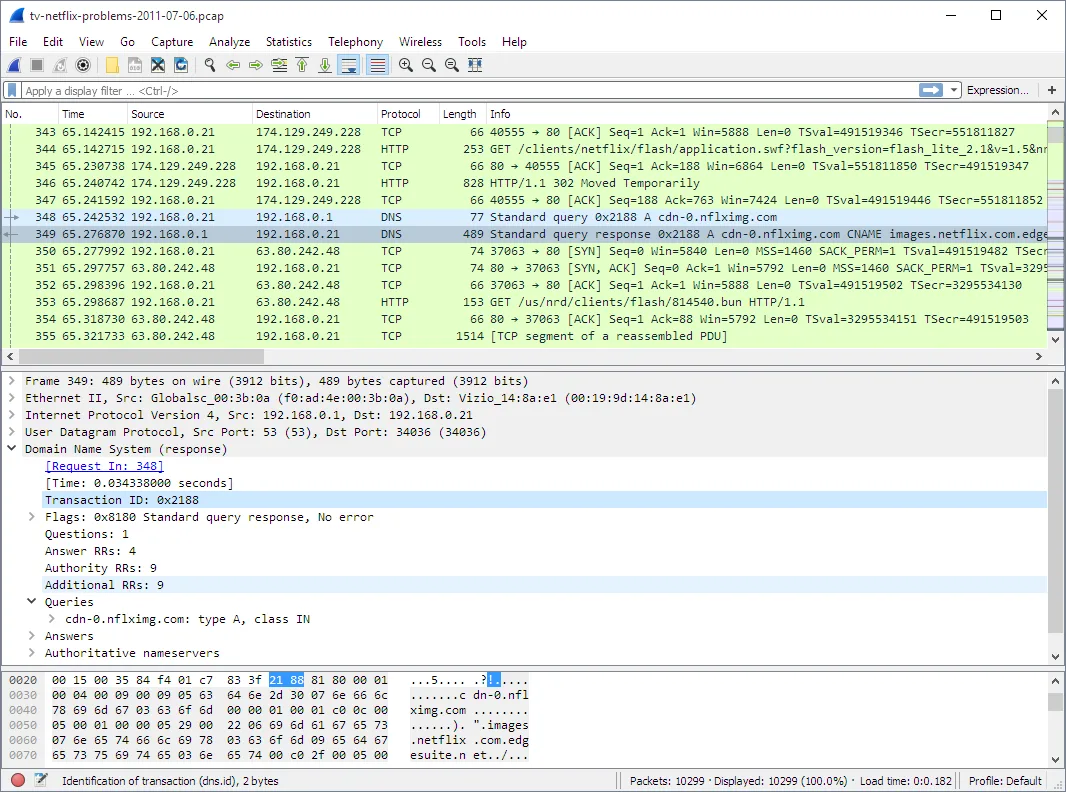
Wireshark est un outil mature et largement utilisé pour analyser le trafic réseau à partir de fichiers d'analyse préexistants. Initialement publié en 1998 sous le nom d'Ethereal, il a été renommé en 2006 et est depuis devenu la référence en matière d'analyse de protocoles. Il est activement maintenu et fait confiance aux ingénieurs réseau, aux professionnels de la sécurité et aux développeurs.
Cette version Flathub est strictement destinée à l'analyse de fichiers d'analyse existants : elle ne permet pas de capturer du trafic en temps réel en raison des restrictions du bac à sable. Elle convient idéalement aux utilisateurs qui possèdent déjà des fichiers .pcap ou .pcapng et ont besoin de capacités d'inspection approfondies, comme la reconstitution de flux TCP ou l'extraction de fichiers transférés.
Contrairement à Microsoft Teams, Wireshark remplit une fonction complètement différente et n'est pas un outil de communication. Cette comparaison semble donc relever d'un malentendu. L'interface de Wireshark est technique et dense, avec une courbe d'apprentissage abrupte, contrairement à l'interface conviviale et collaborative en temps réel de Teams.
Idéal pour : Analyser le trafic réseau enregistré à des fins de dépannage, de sécurité ou d'apprentissage.
Fonctionnalités clés de Wireshark
- Analyser le trafic réseau à partir de fichiers d'analyse enregistrés
- Prend en charge les formats .pcap, .pcapng et des dizaines d'autres
- Décodage approfondi des protocoles pour des milliers de protocoles
- Langage puissant de filtres d'affichage pour cibler le trafic
- Reconstituer les flux TCP et extraire le contenu des fichiers
- Lire les flux audio RTP à partir d'appels VoIP capturés
- Multiplateforme avec une interface cohérente sous Linux
- Documentation complète et soutien de la communauté
Points forts
- Profondeur inégalée dans l'analyse des protocoles
- Stable et activement développé depuis plus de 20 ans
- Fonctionnalités riches de filtrage et de recherche
- Capacité à reconstituer des transferts de fichiers et des sessions entières
- Prise en charge étendue des greffons et des analyseurs
Points faibles
- Cette version Flathub ne peut pas capturer de trafic en temps réel
- Utilisation importante des ressources avec de gros fichiers d'analyse
- Courbe d'apprentissage abrupte pour les débutants
- Interface vieillissante comparée aux applications modernes
Installer Wireshark sous Linux
flatpak install flathub org.wireshark.Wiresharksudo zypper install wireConseils pour les utilisateurs de Windows
Si vous venez de Microsoft Teams, attendez-vous à une expérience totalement différente : Wireshark n'est pas un outil de communication. Ouvrez plutôt des fichiers .pcap via Fichier > Ouvrir. Utilisez des filtres d'affichage comme 'http' ou 'ip.addr == x.x.x.x' pour affiner le trafic. Apprenez les filtres de base dès que possible ; Ctrl+L permet d'importer des fichiers, et un clic droit sur un paquet permet d'accéder à 'Suivre le flux TCP'.
Versions récentes
- 4.6.9 —
- 4.6.8 —
- 4.6.7 —
- 4.6.6 —
Wireshark : questions fréquentes
Cette version de Wireshark peut-elle capturer du trafic réseau en temps réel ?
Non, la version Flathub fonctionne dans un bac à sable et ne peut pas capturer de trafic en direct. Utilisez le package natif de votre distribution ou exécutez-le avec les autorisations appropriées pour bénéficier de la fonction de capture.
Quels formats de fichiers Wireshark prend-il en charge ?
Il lit les formats .pcap, .pcapng, .cap, .dmp et de nombreux autres formats d'analyse. La plupart des outils réseau exportent des fichiers compatibles.
Comment extraire des fichiers transférés via HTTP dans Wireshark ?
Cliquez avec le bouton droit sur un flux TCP, sélectionnez 'Suivre' > 'HTTP', puis recherchez les transferts de fichiers. Vous pouvez exporter les objets via le menu 'Fichier' > 'Exporter les objets'.
Est-il sûr d'utiliser Wireshark sous Linux ?
Oui, mais la capture de trafic nécessite des privilèges. La version Flathub évite cela en désactivant la capture : utilisez le package natif si vous avez besoin de toutes les fonctionnalités.
Mis à jour le