
Linux · Internet
Wireshark
O Wireshark é um analisador de protocolo de rede para inspecionar capturas de pacotes salvas, mas esta versão não oferece suporte a capturas em tempo real.
- Licença
- GPL-2.0
- Versão mais recente
- 4.6.9 (20 de setembro de 2026)
- Desenvolvedor
- The Wireshark developer community
- Instalações
- 4,623 (Flathub, 30 dias)
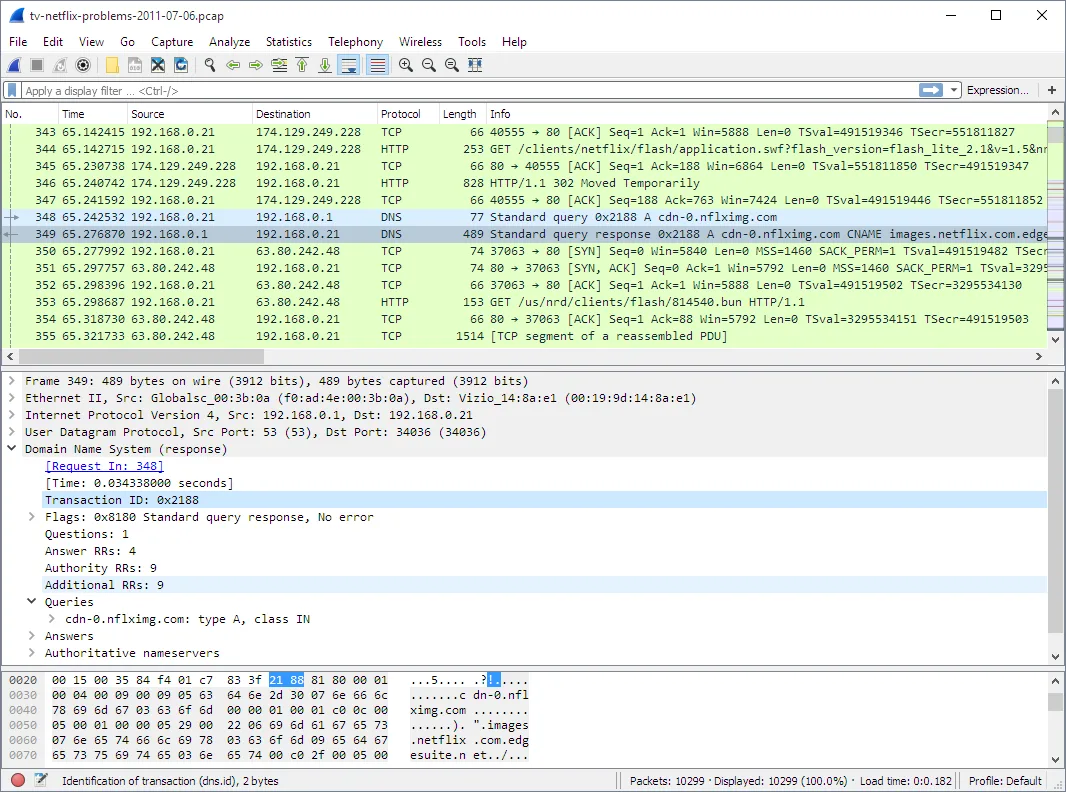
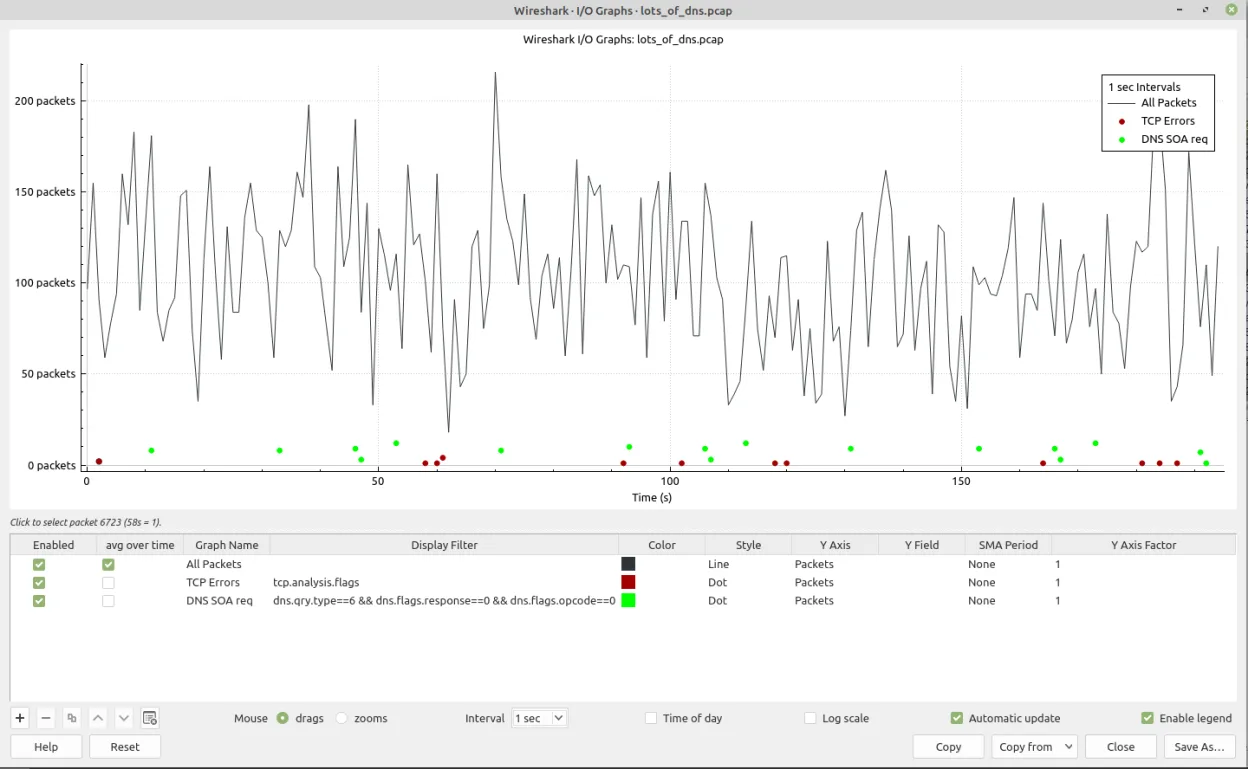
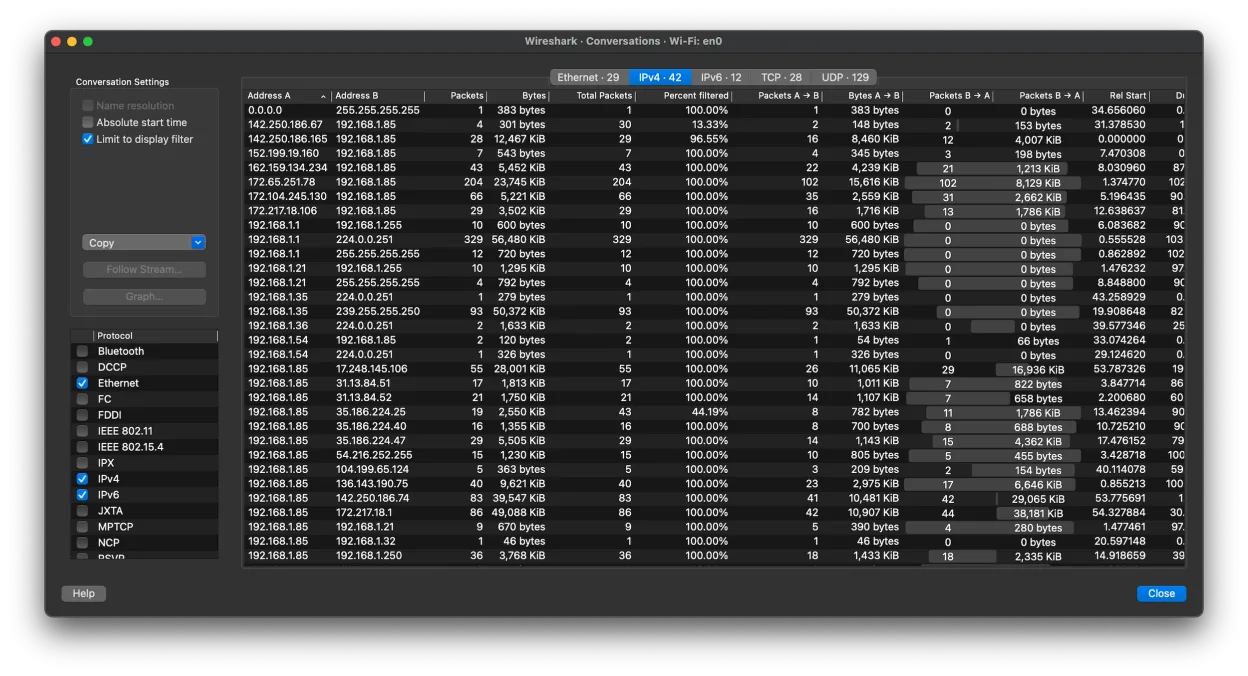
O que é o Wireshark?
O Wireshark é uma ferramenta madura e amplamente utilizada para analisar tráfego de rede a partir de arquivos de captura salvos. Originalmente lançado em 1998 como Ethereal, foi renomeado em 2006 e desde então se tornou o padrão de fato para análise de protocolos. É ativamente mantido e confiável por engenheiros de rede, profissionais de segurança e desenvolvedores.
Esta versão do Flathub é estritamente para visualizar e analisar arquivos de captura existentes — ela não pode realizar capturas em tempo real devido às restrições do ambiente isolado (sandbox). É ideal para usuários que já possuem arquivos .pcap ou .pcapng e precisam de recursos avançados de inspeção, como reconstruir fluxos TCP ou extrair arquivos transferidos.
Em comparação com o Microsoft Teams, o Wireshark tem um propósito completamente diferente e não é uma ferramenta de comunicação. Essa comparação parece ser uma classificação incorreta. O Wireshark tem uma interface técnica e densa, com curva de aprendizado acentuada, ao contrário da interface amigável e voltada para colaboração em tempo real do Teams.
Ideal para: Analisar tráfego de rede salvo para fins de solução de problemas, segurança ou aprendizado.
Principais recursos do Wireshark
- Inspecionar tráfego de rede a partir de arquivos de captura salvos
- Suporta .pcap, .pcapng e dezenas de outros formatos
- Decodificação profunda de protocolos para milhares de protocolos
- Linguagem avançada de filtros para restringir o tráfego exibido
- Reconstruir fluxos TCP e extrair conteúdos de arquivos
- Reproduzir áudio RTP a partir de chamadas VoIP capturadas
- Multiplataforma com interface consistente no Linux
- Documentação extensa e suporte comunitário
Prós
- Profundidade incomparável na análise de protocolos
- Estável e em desenvolvimento ativo há mais de 20 anos
- Recursos avançados de filtragem e busca
- Capaz de reconstruir transferências completas de arquivos e sessões
- Suporte extensivo a plugins e dissectors
Contras
- Esta versão do Flathub não pode capturar tráfego em tempo real
- Alto uso de recursos com arquivos de captura grandes
- Curva de aprendizado acentuada para iniciantes
- Interface parece desatualizada em comparação com aplicativos modernos
Como instalar o Wireshark no Linux
flatpak install flathub org.wireshark.Wiresharksudo zypper install wireDicas para quem vem do Windows
Se você está vindo do Microsoft Teams, espere uma experiência completamente diferente — o Wireshark não é para comunicação. Em vez disso, abra arquivos .pcap via Arquivo > Abrir. Use filtros de exibição como 'http' ou 'ip.addr == x.x.x.x' para restringir o tráfego. Aprenda filtros básicos logo cedo; Ctrl+L importa arquivos, e clicar com o botão direito em um pacote oferece a opção 'Follow TCP Stream'.
Versões recentes
- 4.6.9 —
- 4.6.8 —
- 4.6.7 —
- 4.6.6 —
Wireshark: perguntas frequentes
Esta versão do Wireshark pode capturar tráfego de rede em tempo real?
Não, a versão do Flathub roda em um ambiente isolado e não pode capturar tráfego em tempo real. Use o pacote nativo da sua distribuição ou execute com permissões adequadas para obter suporte a captura.
Quais formatos de arquivo o Wireshark suporta?
Ele lê arquivos .pcap, .pcapng, .cap, .dmp e muitos outros formatos de captura. A maioria das ferramentas de rede exporta arquivos compatíveis.
Como faço para extrair arquivos transferidos via HTTP no Wireshark?
Clique com o botão direito em um fluxo TCP, selecione 'Follow' > 'HTTP' e procure por transferências de arquivos. Você pode exportar objetos pelo menu em 'File' > 'Export Objects'.
O Wireshark é seguro para usar no Linux?
Sim, mas a captura de tráfego exige privilégios. A versão do Flathub evita isso ao desativar a captura — use o pacote nativo se você precisar de funcionalidade completa.
Atualizado em