
Linux · System Tools
Wireshark
Wireshark ist ein kostenloses Netzwerk‑Protokoll‑Analysetool, das Capture‑Dateien einliest und Ihnen ermöglicht, Verkehrsdaten im Detail zu untersuchen.
- Lizenz
- GPL-2.0
- Aktuelle Version
- 4.6.8 (9. August 2026)
- Entwickler
- The Wireshark developer community
- Installationen
- 4,565 (Flathub, 30 Tage)
Was ist Wireshark?
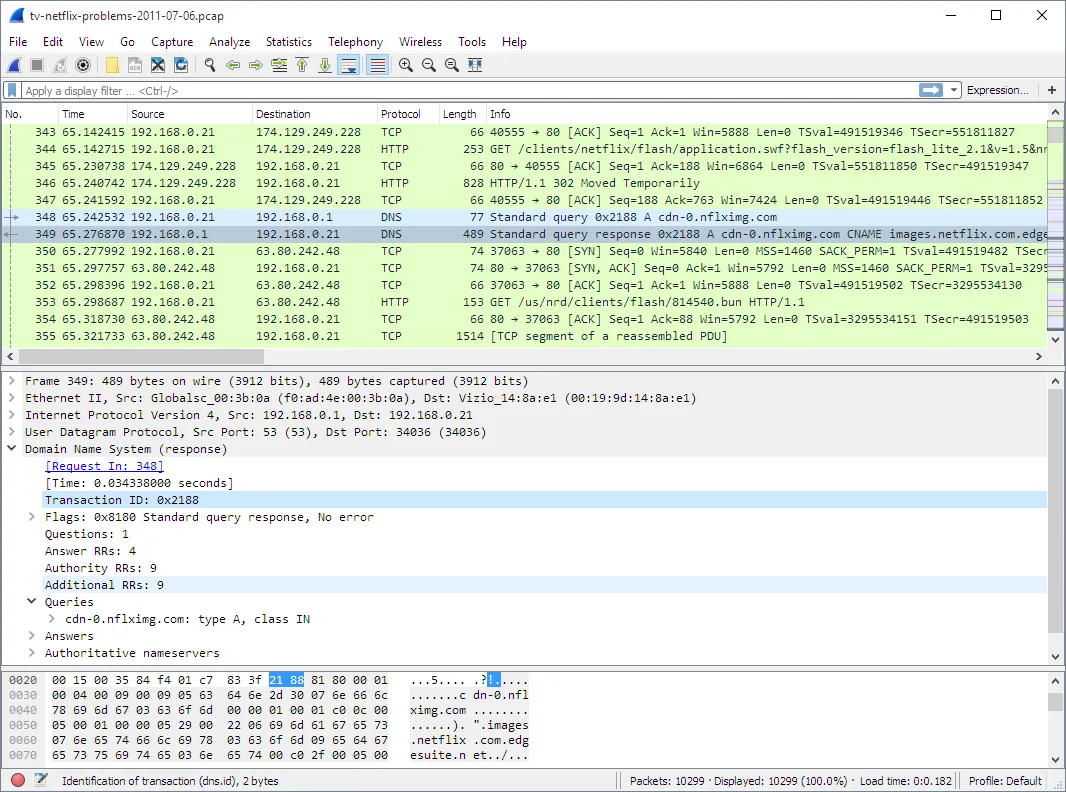
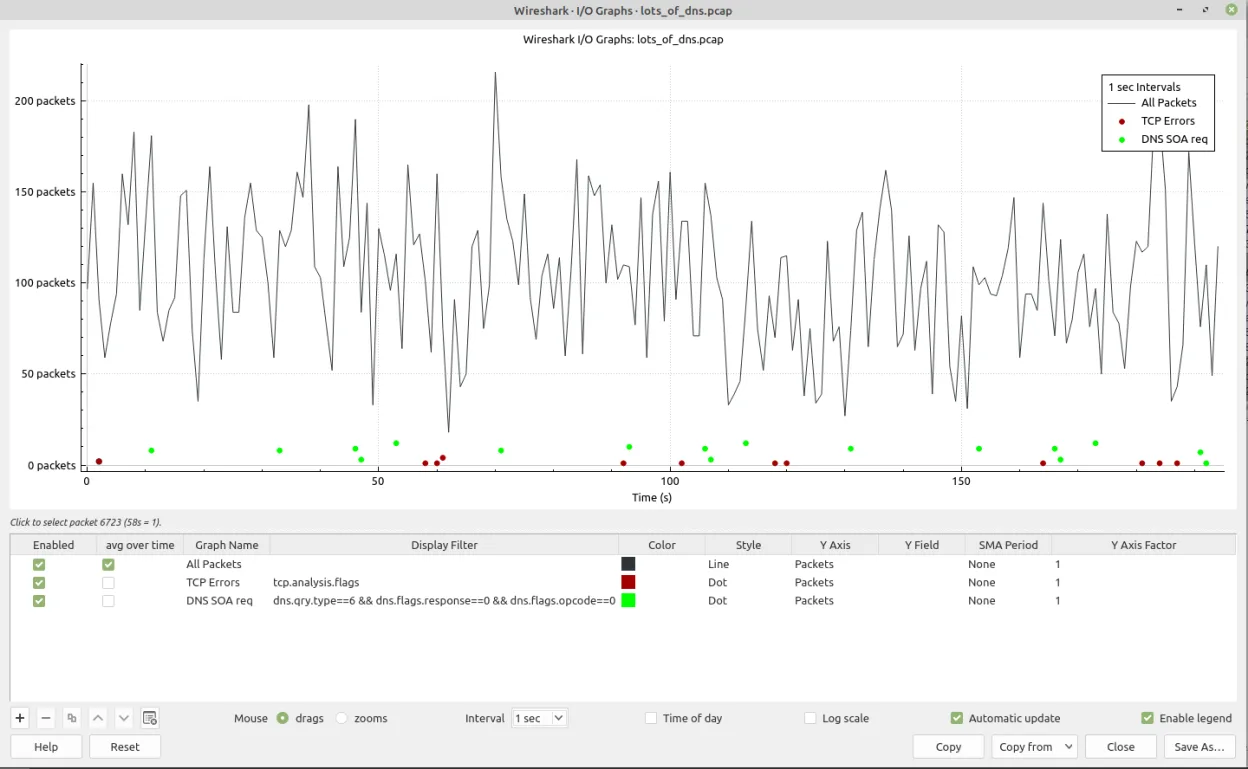
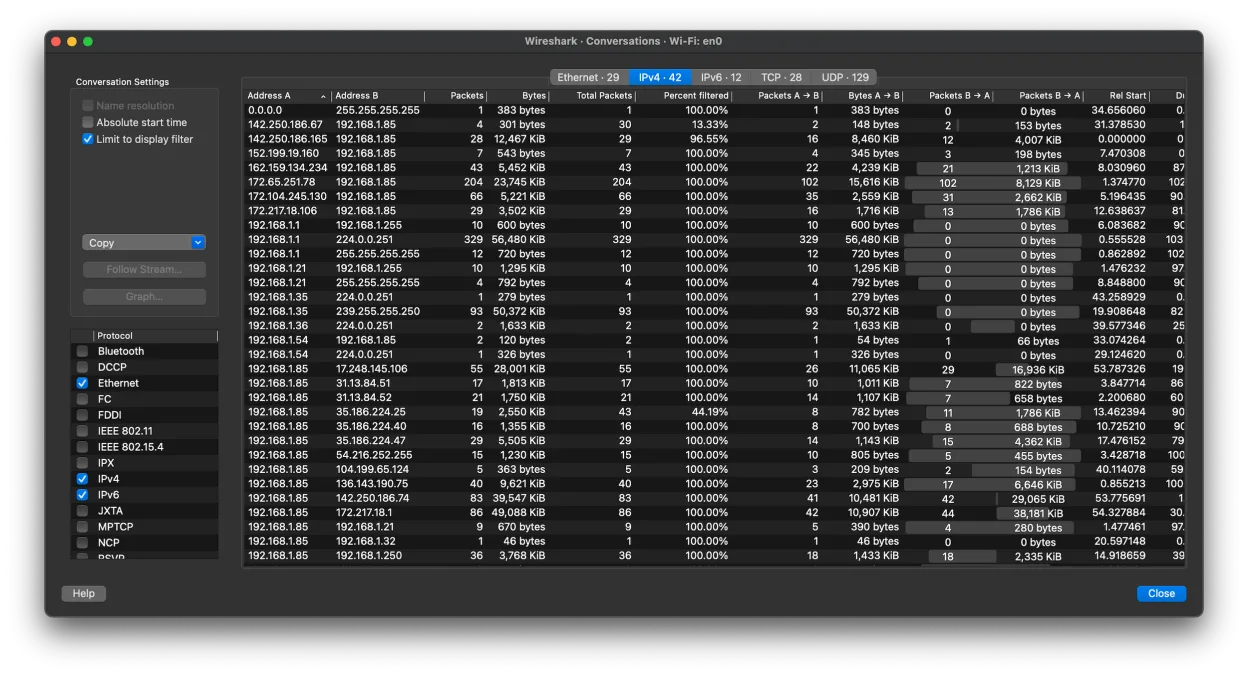
Wireshark gibt es seit 1998 und es ist der De‑Facto‑Standard für Paket‑Analyse unter Linux. Es kann Hunderte von Dateiformaten lesen und versteht Tausende von Protokollen, wodurch es ein leistungsstarkes Werkzeug für Netzwerk‑Ingenieure, Entwickler und Sicherheits‑Analysten ist.
Es richtet sich an Nutzer, die tiefe Einblicke in den Netzwerkverkehr benötigen, von Fehlersuche bis forensischer Analyse. Obwohl die Flathub‑Version keine Capture‑Funktion bietet, stellt sie dennoch alle Inspektionsfunktionen bereit, auf die viele Windows‑Nutzer angewiesen sind.
Im Vergleich zu Windows‑Tools wie GlassWire wirkt Wireshark technischer und weniger benutzerfreundlich. Es erfordert das Erlernen von Display‑Filtern und Befehlszeilen‑Optionen, bietet jedoch deutlich mehr Detailtiefe und Flexibilität für diejenigen, die bereit sind, Zeit zu investieren.
Ideal für: Nutzer, die eine detaillierte Paket‑Inspektion und Protokoll‑Analyse benötigen, statt einfacher Netzwerk‑Überwachung.
Wichtige Funktionen von Wireshark
- Über 200 Capture‑Dateiformate lesen
- Umfangreiche Display‑Filter‑Sprache
- TCP‑Streams und andere Protokolle wieder zusammensetzen
- Erfasste Daten in verschiedene Formate exportieren
- Unterstützung für RTP‑Audio‑Stream‑Wiedergabe
- Plattform‑übergreifende GUI und CLI
Vorteile
- Kostenlos und Open‑Source
- Umfangreiche Protokollunterstützung
- Aktive Community und häufige Updates
- Anpassbare Display‑Filter
- Gute Dokumentation
Nachteile
- Kein integriertes Paket‑Capture in der Flathub‑Version
- Steile Lernkurve für Einsteiger
- Hoher Speicherverbrauch bei großen Dateien
- Keine integrierte Netzwerk‑Überwachung wie bei GlassWire
Windows-Programme, die Wireshark ersetzt
Wireshark unter Linux installieren
flatpak install flathub org.wireshark.Wiresharksudo apt install wiresharksudo apt install wiresharksudo dnf install wiresharksudo pacman -S wireshark-clisudo zypper install wiresharkTipps für Windows-Umsteiger
Wenn Sie von GlassWire kommen, beginnen Sie damit, vorhandene .pcap‑Dateien mit Wireshark zu öffnen. Nutzen Sie den Dialog „File → Import“, dann wenden Sie Display‑Filter wie „http“ oder „tcp.port==80“ an. Tastenkombinationen unterscheiden sich: „Ctrl+O“ öffnet Dateien, „Ctrl+F“ öffnet die Filterleiste und „Ctrl+E“ exportiert ein ausgewähltes Paket. Der Arbeitsablauf wechselt von Echtzeit‑Monitoring zu dateibasierter Analyse, planen Sie also das Erfassen von Paketen mit einem anderen Tool (z. B. tcpdump), wenn Sie Live‑Capture benötigen.
Neueste Versionen
- 4.6.8 —
- 4.6.7 —
- 4.6.6 —
- 4.6.5 —
Wireshark: häufige Fragen
Kann ich mit Wireshark unter Linux Pakete erfassen?
Die Flathub‑Version unterstützt kein Capture, aber die nativen Pakete für Debian, Fedora und andere enthalten die Capture‑Funktion, wenn Sie das vollständige Paket installieren.
Wie filtere ich den Verkehr nach Protokoll?
Verwenden Sie die Display‑Filter‑Leiste oben; geben Sie einen Protokollnamen wie „http“ oder einen Filterausdruck wie „tcp.port==443“ ein und drücken Sie die Eingabetaste.
Ist Wireshark sicher zu benutzen?
Ja, es ist Open‑Source und wird in Sicherheits‑Communities breit eingesetzt. Laden Sie es stets aus offiziellen Repositorys oder von der Projekt‑Website herunter.
Kann ich einen TCP‑Stream in eine Datei exportieren?
Wählen Sie das Paket, klicken Sie mit der rechten Maustaste, wählen Sie „Follow → TCP Stream“ und benutzen Sie dann die Export‑Schaltfläche, um den Streaminhalt zu speichern.
Aktualisiert am