
Linux · System Tools
Wireshark
Wireshark es un analizador gratuito de protocolos de red que lee archivos de captura y te permite inspeccionar detalles del tráfico.
- Licencia
- GPL-2.0
- Última versión
- 4.6.8 (9 de agosto de 2026)
- Desarrollador
- The Wireshark developer community
- Instalaciones
- 4,565 (Flathub, 30 días)
¿Qué es Wireshark?
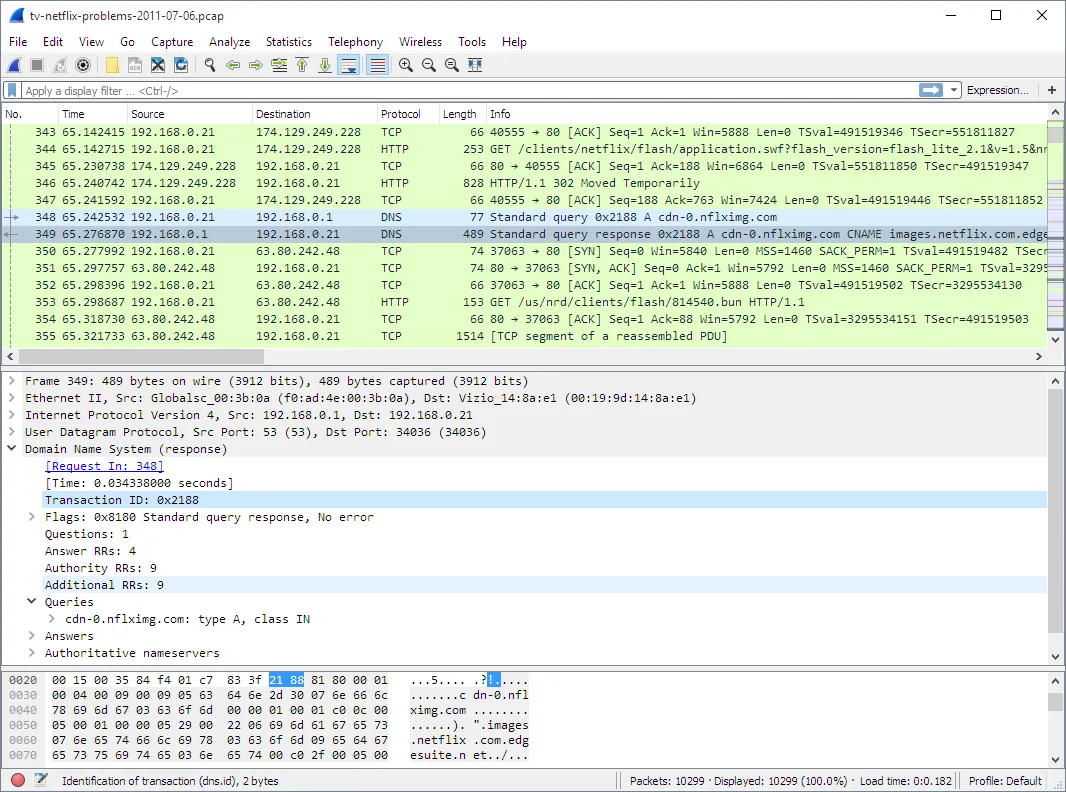
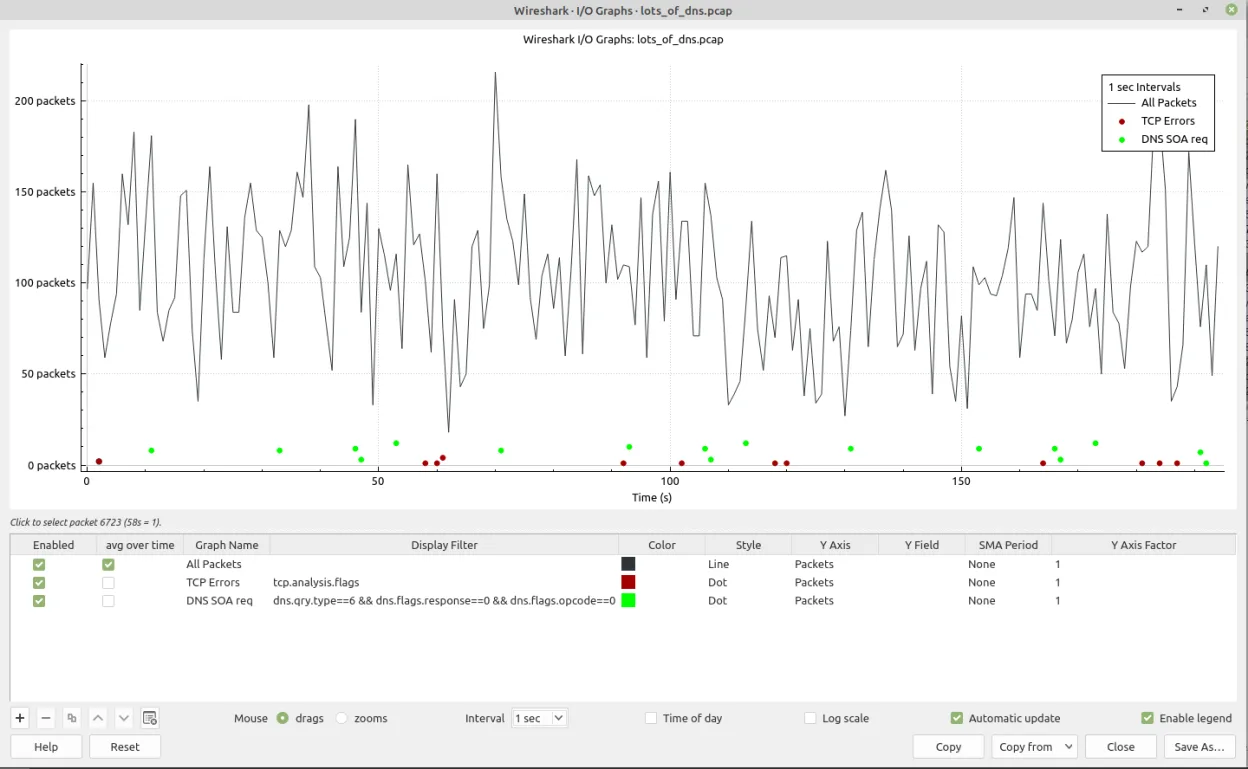
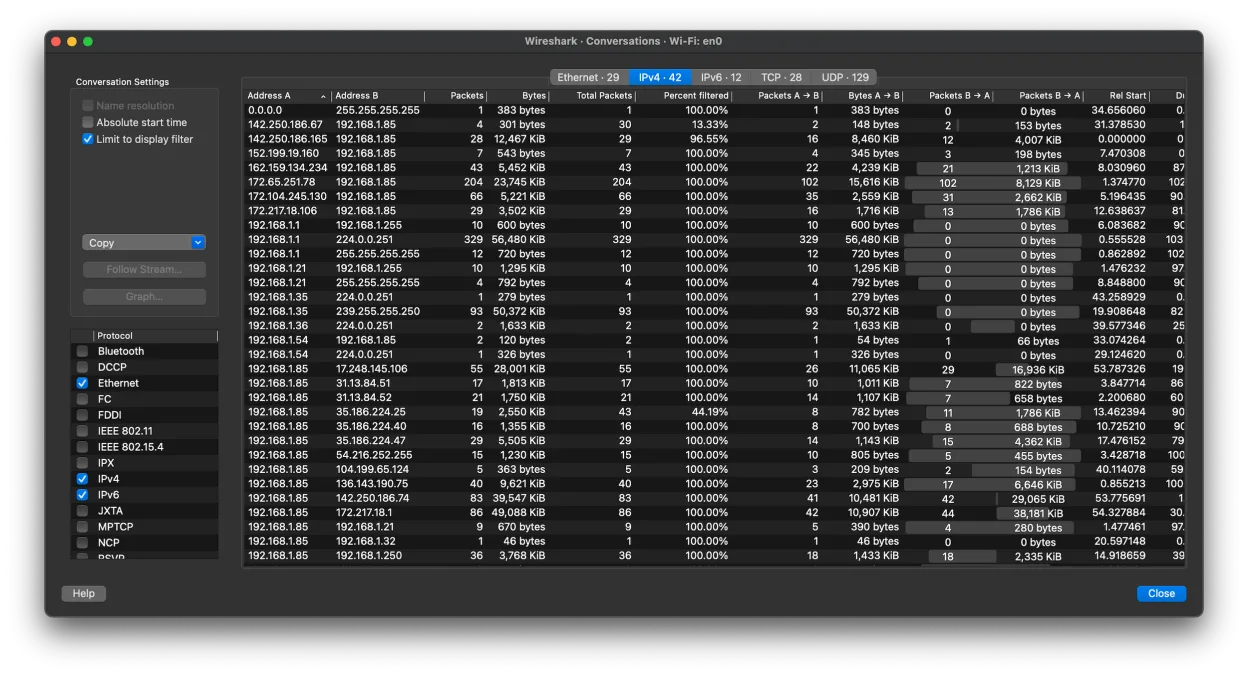
Wireshark existe desde 1998 y es el estándar de facto para el análisis de paquetes en Linux. Puede leer cientos de formatos de archivo y entiende miles de protocolos, lo que lo convierte en una herramienta poderosa para ingenieros de red, desarrolladores y analistas de seguridad.
Está pensado para usuarios que necesitan una visibilidad profunda del tráfico de red, desde la resolución de problemas hasta el análisis forense. Aunque la versión de Flathub no incluye capacidad de captura, sigue ofreciendo todas las funciones de inspección de las que dependen muchos usuarios de Windows.
En comparación con herramientas de Windows como GlassWire, Wireshark parece más técnico y menos amigable. Requiere aprender filtros de visualización y opciones de línea de comandos, pero ofrece mucha más profundidad y flexibilidad para quienes estén dispuestos a invertir tiempo.
Ideal para: Usuarios que necesitan inspección detallada de paquetes y análisis de protocolos, no solo monitoreo simple de red.
Funciones clave de Wireshark
- Lee más de 200 formatos de archivos de captura
- Lenguaje avanzado de filtros de visualización
- Reensambla flujos TCP y otros protocolos
- Exporta datos capturados a varios formatos
- Soporte para reproducción de flujos de audio RTP
- Interfaz gráfica y CLI multiplataforma
Ventajas
- Gratis y de código abierto
- Amplio soporte de protocolos
- Comunidad activa y actualizaciones frecuentes
- Filtros de visualización personalizables
- Buena documentación
Inconvenientes
- No tiene captura integrada en la versión de Flathub
- Curva de aprendizaje pronunciada para principiantes
- Alto consumo de memoria con archivos grandes
- No incluye monitoreo de red integrado como GlassWire
Programas de Windows que sustituye Wireshark
Cómo instalar Wireshark en Linux
flatpak install flathub org.wireshark.Wiresharksudo apt install wiresharksudo apt install wiresharksudo dnf install wiresharksudo pacman -S wireshark-clisudo zypper install wiresharkConsejos para usuarios de Windows
Si vienes de GlassWire, comienza abriendo archivos .pcap existentes con Wireshark. Usa el menú ‘File → Import’ y luego aplica filtros como ‘http’ o ‘tcp.port==80’. Los atajos cambian: ‘Ctrl+O’ abre archivos, ‘Ctrl+F’ abre la barra de filtros y ‘Ctrl+E’ exporta el paquete seleccionado. El flujo cambia del monitoreo en tiempo real al análisis basado en archivos, así que considera capturar paquetes con otra herramienta (por ejemplo, tcpdump) si necesitas captura en vivo.
Versiones recientes
- 4.6.8 —
- 4.6.7 —
- 4.6.6 —
- 4.6.5 —
Wireshark: preguntas frecuentes
¿Puedo capturar paquetes con Wireshark en Linux?
La versión de Flathub no soporta captura, pero los paquetes nativos en Debian, Fedora y otros incluyen esta función si instalas el paquete completo.
¿Cómo filtro el tráfico por protocolo?
Usa la barra de filtros de visualización en la parte superior; escribe un nombre de protocolo como ‘http’ o una expresión como ‘tcp.port==443’ y presiona Enter.
¿Es seguro usar Wireshark?
Sí, es de código abierto y ampliamente usado en comunidades de seguridad. Descárgalo siempre desde repositorios oficiales o el sitio web del proyecto.
¿Puedo exportar un flujo TCP a un archivo?
Selecciona el paquete, haz clic derecho, elige ‘Follow → TCP Stream’ y luego usa el botón de exportar para guardar el contenido del flujo.
Actualizado el