
Linux · Ferramentas do Sistema
Wireshark
Wireshark é um analisador de protocolos de rede gratuito que lê arquivos de captura e permite que você inspecione detalhes do tráfego.
- Licença
- GPL-2.0
- Versão mais recente
- 4.6.8 (9 de agosto de 2026)
- Desenvolvedor
- The Wireshark developer community
- Instalações
- 4,565 (Flathub, 30 dias)
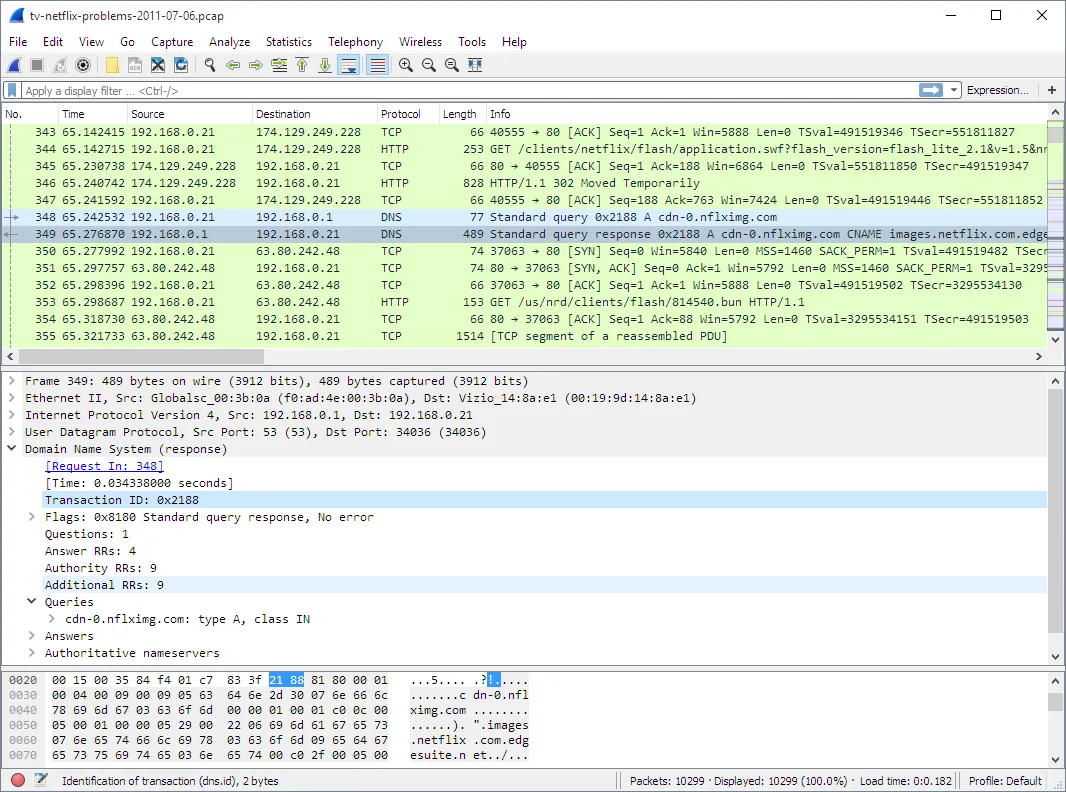
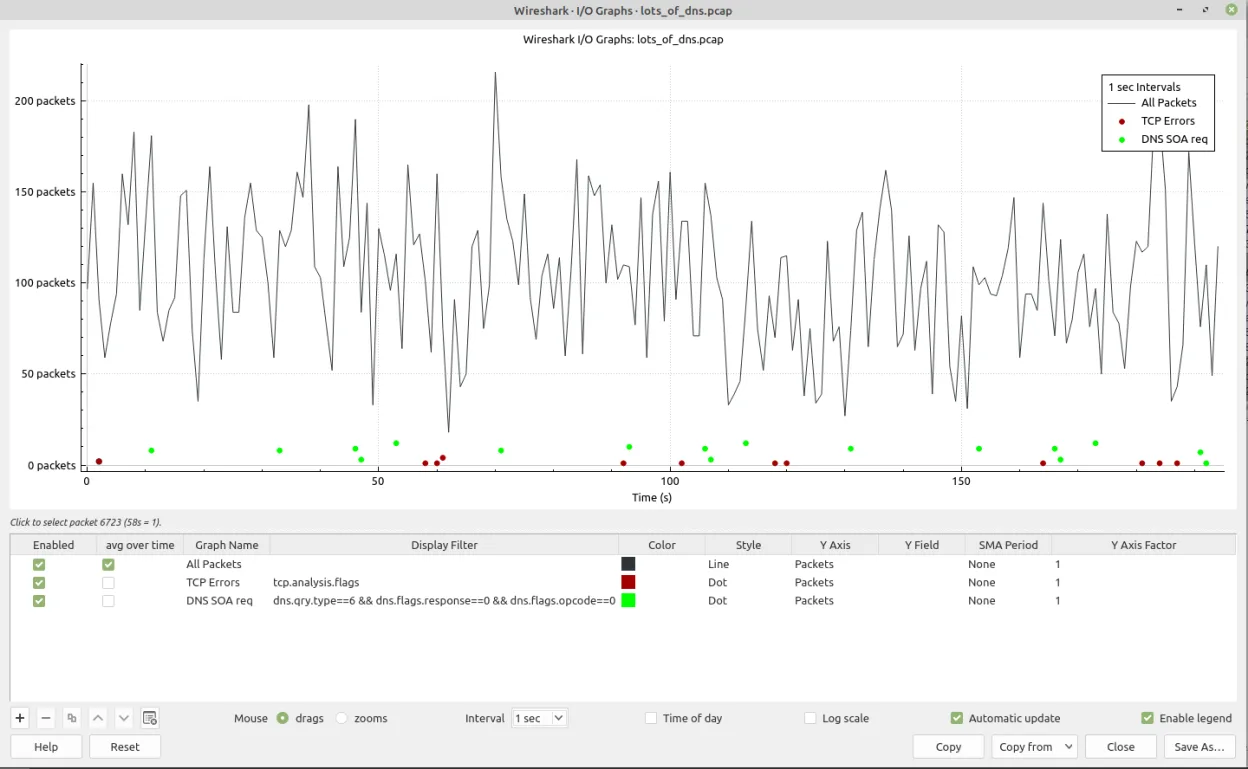
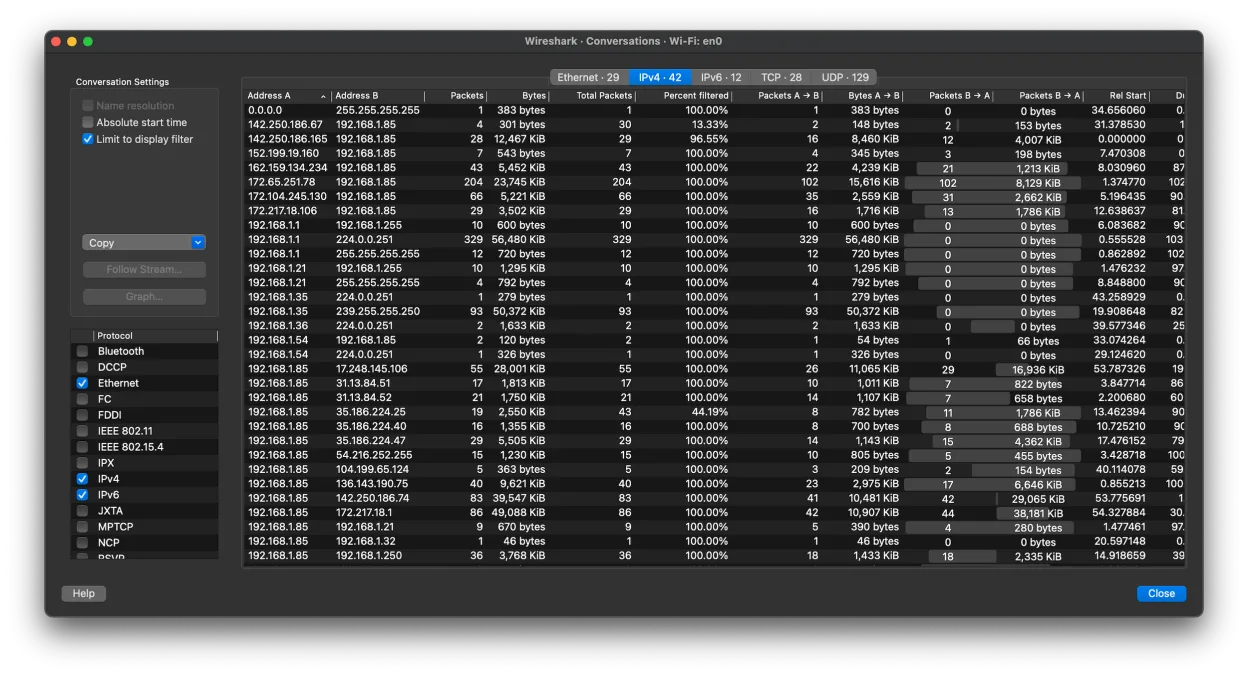
O que é o Wireshark?
Wireshark existe desde 1998 e é o padrão de fato para análise de pacotes no Linux. Ele pode ler centenas de formatos de arquivo e entende milhares de protocolos, tornando-o uma ferramenta poderosa para engenheiros de rede, desenvolvedores e analistas de segurança.
É voltado para usuários que precisam de visibilidade profunda no tráfego de rede, desde solução de problemas até análise forense. Embora a versão do Flathub não suporte captura, ela ainda oferece todos os recursos de inspeção que muitos usuários do Windows dependem.
Em comparação com ferramentas do Windows como GlassWire, o Wireshark parece mais técnico e menos amigável. Ele requer aprendizado de filtros de exibição e opções de linha de comando, mas oferece muito mais detalhe e flexibilidade para quem está disposto a investir tempo.
Ideal para: Usuários que precisam de inspeção detalhada de pacotes e análise de protocolos em vez de monitoramento de rede simples.
Principais recursos do Wireshark
- Lê mais de 200 formatos de arquivo de captura
- Linguagem rica de filtros de exibição
- Reconstroi fluxos TCP e outros protocolos
- Exporta dados capturados para vários formatos
- Suporte para reprodução de fluxo de áudio RTP
- GUI e CLI multiplataforma
Prós
- Gratuito e de código aberto
- Suporte extensivo a protocolos
- Comunidade ativa e atualizações frequentes
- Filtros de exibição personalizáveis
- Boa documentação
Contras
- Nenhuma captura de pacotes embutida na versão do Flathub
- Curva de aprendizado íngreme para iniciantes
- Uso de memória alto com arquivos grandes
- Nenhum monitoramento de rede integrado como o GlassWire
Programas do Windows que o Wireshark substitui
Como instalar o Wireshark no Linux
flatpak install flathub org.wireshark.Wiresharksudo apt install wiresharksudo apt install wiresharksudo dnf install wiresharksudo pacman -S wireshark-clisudo zypper install wiresharkDicas para quem vem do Windows
Se você vem do GlassWire, comece abrindo arquivos .pcap existentes com o Wireshark. Use o diálogo ‘File → Import’, depois aplique filtros de exibição como ‘http’ ou ‘tcp.port==80’. Atalhos de teclado diferem: ‘Ctrl+O’ abre arquivos, ‘Ctrl+F’ abre a barra de filtros e ‘Ctrl+E’ exporta um pacote selecionado. O fluxo de trabalho muda de monitoramento em tempo real para análise baseada em arquivo, então planeje capturar pacotes com outra ferramenta (por exemplo, tcpdump) se precisar de captura ao vivo.
Versões recentes
- 4.6.8 —
- 4.6.7 —
- 4.6.6 —
- 4.6.5 —
Wireshark: perguntas frequentes
Posso capturar pacotes com o Wireshark no Linux?
A versão do Flathub não suporta captura, mas os pacotes nativos no Debian, Fedora e outros incluem essa capacidade se você instalar o pacote completo.
Como filtro o tráfego por protocolo?
Use a barra de filtros de exibição na parte superior; digite o nome de um protocolo como ‘http’ ou uma expressão de filtro como ‘tcp.port==443’ e pressione Enter.
O Wireshark é seguro de usar?
Sim, ele é de código aberto e amplamente usado em comunidades de segurança. Baixe sempre de repositórios oficiais ou do site do projeto.
Posso exportar um fluxo TCP para um arquivo?
Selecione o pacote, clique com o botão direito, escolha ‘Follow → TCP Stream’, então use o botão de exportação para salvar o conteúdo do fluxo.
Atualizado em